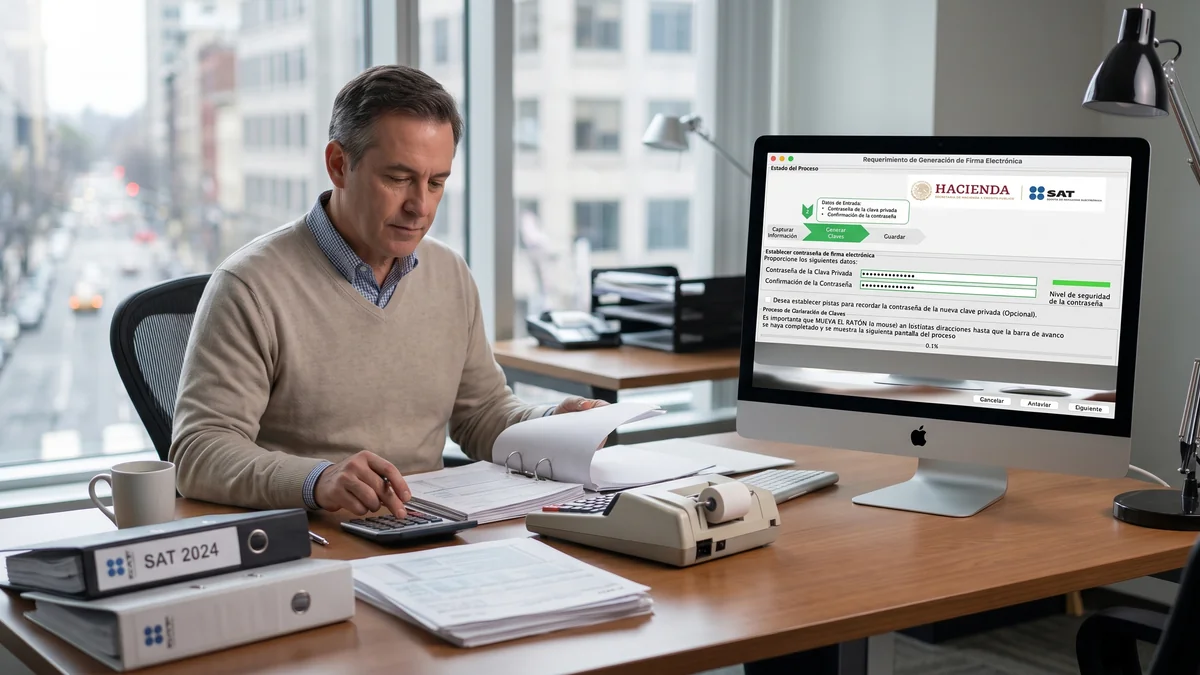
Si alguna vez generaste o renovaste tu e.firma (la antigua FIEL) con la aplicación Certifica del SAT, seguro te topaste con este mensaje:
“Es importante que MUEVA EL RATÓN (o mouse) en distintas direcciones hasta que la barra de avance se haya completado y se muestre la siguiente pantalla del proceso.”
Y ahí estás, moviendo el mouse en círculos como si estuvieras despertando a la computadora. Parece un ritual raro, pero tiene una razón muy seria: tus movimientos se convierten en la materia prima de tu clave privada. Te explicamos por qué, sin tecnicismos de más. Si prefieres verlo en video, te dejamos este video en TikTok que aborda el tema.
Primero: ¿qué estás generando en ese momento?
Cuando Certifica llega al paso “Generar Claves”, está creando dos cosas en tu propia computadora:
- Tu clave privada (archivo
.key): es lo que, junto con tu contraseña, te permite firmar declaraciones, facturar o hacer trámites. Nunca sale de tu equipo y nadie más debe tenerla. - Un archivo de requerimiento (
.req): contiene tu clave pública y tus datos. Es el que entregas al SAT (en la oficina o en línea) para que te emita tu certificado.cer.
El SAT lo describe así en la ficha de trámite de renovación: el “Archivo de requerimiento (.REQ), Clave Privada (.KEY) generados con el programa Certifica”.
La seguridad de todo el sistema depende de que nadie pueda adivinar tu clave privada. Y para que sea imposible de adivinar, tiene que nacer de algo verdaderamente aleatorio.
El problema: las computadoras son malas para improvisar
Una computadora es una máquina predecible: si le das las mismas instrucciones y los mismos datos, te da exactamente el mismo resultado. Eso es justo lo que queremos al sumar una factura, pero es un problema cuando necesitamos números al azar.
Los programas usan generadores de números pseudoaleatorios: fórmulas que producen secuencias que parecen al azar, pero que parten de un valor inicial llamado semilla. Si alguien conoce o adivina la semilla, puede reproducir todos los “números al azar” y, con ellos, tu clave.
Por eso la semilla tiene que salir de algo que nadie pueda predecir. A esa imprevisibilidad los especialistas le llaman entropía.
Tu mano es la fuente de entropía
Aquí entra el mouse. Cuando lo mueves, el programa registra datos como:
- La posición exacta del cursor, píxel por píxel.
- Cuánto se desplazó entre una lectura y otra.
- Los milisegundos exactos en que ocurrió cada movimiento.
Nadie, ni siquiera tú, puede repetir dos veces el mismo trazo con la misma velocidad y en los mismos milisegundos. Esos pequeños detalles son ruido impredecible, justo lo que se necesita para alimentar la semilla.
No es un invento del SAT. El documento de referencia de la industria sobre aleatoriedad, el RFC 4086 de la IETF, lo dice tal cual: es posible medir el tiempo y el contenido de los movimientos del mouse, las teclas y eventos similares del usuario, y eso “es una fuente razonable de datos no adivinables”. Herramientas muy conocidas hacen lo mismo: PuTTYgen, el generador de llaves SSH más usado en Windows, te pide “mover el mouse en círculos” mientras la barra de progreso se llena con aleatoriedad.
La barra de avance que ves en Certifica mide justamente eso: cuánta aleatoriedad lleva reunida. Cuando llega al 100 %, ya tiene suficiente para generar tus claves de forma segura.
¿Y si no lo muevo, o lo muevo siempre igual?
Si no mueves el mouse, la barra simplemente no avanza: el programa espera hasta juntar la entropía que necesita. El mismo RFC 4086 advierte que los movimientos muy repetitivos aportan menos imprevisibilidad, así que lo ideal es moverlo en distintas direcciones, con trazos y velocidades variadas, como indica el propio mensaje del SAT. No necesitas hacer figuras complicadas: basta con que no sea un movimiento mecánico.
¿Qué pasa cuando la aleatoriedad falla? Un caso real
En 2008 se descubrió que una versión de OpenSSL distribuida por Debian (un sistema operativo muy usado en servidores) tenía un error: al “limpiar” el código, se eliminó la parte que alimentaba la semilla con entropía. El único dato “aleatorio” que quedaba era el número de proceso del programa, que en Linux tiene un máximo de 32,768 valores.
Resultado: para un mismo tipo y tamaño de llave solo existían 32,767 llaves posibles. Cualquiera podía generarlas todas y probarlas una por una. Las llaves creadas en esos sistemas entre septiembre de 2006 y mayo de 2008 tuvieron que considerarse comprometidas y reemplazarse (CVE-2008-0166).
Ahora imagina eso con una e.firma: alguien podría firmar documentos a tu nombre. Por eso un paso que parece un juego (mover el mouse) protege algo tan importante como tu identidad fiscal.
Dato curioso: lámparas de lava contra hackers
Otras empresas buscan entropía en lugares todavía más creativos. Cloudflare, que protege una buena parte del tráfico de Internet, tiene cerca de 100 lámparas de lava en el vestíbulo de sus oficinas. Una cámara las fotografía constantemente y, como la “lava” nunca toma la misma forma dos veces, cada imagen se convierte en números impredecibles que se combinan con otras fuentes para generar sus claves de cifrado.
Tu mouse cumple el mismo papel que esas lámparas, pero a escala personal.
Consejos para generar tu e.firma sin contratiempos
Antes de empezar, revisa esta lista:
- Descarga Certifica solo desde el portal oficial del SAT. El SAT no envía programas por correo; si te llega uno, es fraude.
- Genera tus claves en una computadora de confianza, actualizada y sin programas sospechosos.
- Mueve el mouse con trazos variados hasta que la barra llegue al 100 % y aparezca la siguiente pantalla.
- Usa una contraseña robusta para tu clave privada: la barrita verde de “Nivel de seguridad” debe quedar llena.
- Respalda tus archivos
.key,.reqy después tu.ceren una USB o almacenamiento seguro, separados de la contraseña. - Nunca compartas tu
.keyni tu contraseña, ni siquiera con quien “te ayuda a facturar”. Si necesitas que un sistema facture por ti, usa tu Certificado de Sello Digital (CSD), no tu e.firma.
Regla de oro: tu archivo
.keyy tu contraseña nunca deben salir de tu equipo. El SAT no te los pedirá por teléfono, correo ni mensaje.
¿Quieres más hábitos para cuidar tu e.firma? Revisa nuestro artículo Mes de la ciberseguridad: 7 hábitos para proteger tu negocio, tu correo y tu e.firma.
Preguntas frecuentes
¿Puedo usar el touchpad de la laptop en lugar de mouse? Sí. Lo que importa es que el cursor se mueva de forma variada; el programa registra el movimiento venga de donde venga.
¿Se guarda mi movimiento del mouse en algún lado?
No como un “dibujo”. Los datos del movimiento se mezclan y transforman para alimentar al generador de números aleatorios; lo que se guarda es la clave resultante en tu archivo .key.
Si la barra se queda en 0 %, ¿qué hago? Asegúrate de que la ventana de Certifica esté activa (haz clic sobre ella) y mueve el cursor dentro de la ventana. Si sigue sin avanzar, cierra la aplicación y vuelve a intentarlo.
¿Mi celular también genera claves así? Los teléfonos y sistemas modernos reúnen entropía de forma automática (sensores, tiempos de procesos, hardware dedicado), por eso muchas apps no te piden nada. Certifica te lo pide para asegurar que haya suficiente aleatoriedad en cualquier computadora.
¿Necesitas ayuda con tu e.firma o tus sellos digitales?
En IOSoluciones te apoyamos a generar y configurar tus certificados para facturar sin errores. Con Orbis, nuestro sistema de facturación multi-RFC, cargas tu CSD una sola vez y facturas desde cualquier lugar, con paquetes de folios desde $100 MXN y prueba gratuita de 10 días.
Si prefieres que lo gestionemos por ti, conoce nuestro servicio de Soporte Técnico y Mantenimiento.
¿Tienes dudas? Contáctanos y te ayudamos.
Fuentes
Consultadas el 3 de octubre de 2026:
- SAT, Guía de generación de archivos (Certifica: “Mueve el ratón aleatoriamente hasta que la barra de color verde se haya completado”): https://www.sat.gob.mx/cs/Satellite?blobcol=urldata&blobkey=id&blobtable=MungoBlobs&blobwhere=1461176355104&ssbinary=true
- SAT, ficha de trámite 106/CFF, Solicitud de renovación del certificado de e.firma (archivos .REQ y .KEY generados con Certifica): https://www.sat.gob.mx/gobmx/Paginas/ficha_106_cff.html
- IETF, RFC 4086 Randomness Requirements for Security, sección 3.5 (movimientos del mouse y teclado como fuente de entropía): https://www.rfc-editor.org/rfc/rfc4086
- Manual de PuTTY, sección 8.2.5 The ‘Generate’ button (mover el mouse para reunir aleatoriedad): https://the.earth.li/~sgtatham/putty/latest/htmldoc/Chapter8.html
- g0tmi1k, Debian OpenSSL Predictable PRNG (CVE-2008-0166) (32,767 llaves posibles; afectadas de septiembre de 2006 a mayo de 2008): https://github.com/g0tmi1k/debian-ssh
- Debian, aviso de seguridad DSA-1571-1 openssl: https://www.debian.org/security/2008/dsa-1571
- Cloudflare, How do lava lamps help with Internet encryption?: https://www.cloudflare.com/learning/ssl/lava-lamp-encryption/
- Video de TikTok sobre el tema: https://vt.tiktok.com/ZSbxrofYJ/
Información vigente a la fecha de publicación. Los pasos de Certifica pueden cambiar; consulta siempre el portal oficial del SAT.